Dans le développement d’un dispositif médical, la protection des données personnelles dans les essais cliniques est désormais un pilier aussi essentiel que la sécurité ou la performance.
Les données issues des participants — biométriques, physiologiques ou comportementales — constituent le cœur des preuves cliniques, mais elles sont aussi parmi les plus sensibles au regard du droit européen et français.
Ignorer les règles de protection des données n’expose pas seulement à des sanctions : cela peut remettre en cause la validité même d’un essai clinique ou du dossier de conformité d’un dispositif médical.
Un cadre européen strict pour la recherche clinique
Depuis l’entrée en vigueur du Règlement (UE) 2016/679 (RGPD), tout traitement de données de santé à caractère personnel est soumis à un haut niveau de protection.
Les essais cliniques portant sur les dispositifs médicaux doivent donc respecter à la fois :
- le Règlement (UE) 2017/745 (MDR), qui encadre la sécurité et la performance,
- et le RGPD, qui garantit la licéité, la transparence et la sécurité du traitement des données.
La Commission européenne a rappelé dans sa foire aux questions que les règles relatives à la protection des données et celles régissant les essais cliniques « doivent être appliquées de manière complémentaire et cohérente ».
European Commission – Data protection and clinical trials
Les principes clés de la protection des données en recherche clinique
🔹 Base légale et consentement
Le traitement des données de santé dans un essai clinique repose sur un fondement juridique clair : le consentement éclairé du participant, ou, dans certains cas, une autre base légale prévue par le RGPD (intérêt public en santé, obligation légale, etc.).
Les participants doivent être informés de la finalité de la recherche, des durées de conservation et des destinataires de leurs données.
🔹 Minimisation et pseudonymisation
Seules les données strictement nécessaires à la recherche peuvent être collectées.
Elles doivent être pseudonymisées afin de limiter les risques d’identification, tout en conservant la possibilité de suivi clinique.
🔹 Sécurité des systèmes
Les données issues des dispositifs médicaux connectés ou d’applications doivent être protégées contre toute perte, altération ou accès non autorisé.
Cela inclut des mesures de chiffrement, des contrôles d’accès, et une traçabilité complète des manipulations.
Quaregia – Data protection for medical devices
La gouvernance et la documentation attendues
Chaque promoteur ou fabricant doit mettre en place une véritable gouvernance des données :
- désigner un délégué à la protection des données (DPO),
- tenir un registre des traitements,
- et réaliser une analyse d’impact (AIPD / DPIA) lorsqu’il existe un risque élevé pour les droits des personnes, ce qui est presque toujours le cas en santé.
L’ensemble de ces mesures doit être documenté et intégré dans le dossier technique du dispositif, au même titre que les autres éléments de conformité clinique et réglementaire.
Le rôle particulier de la CNIL en France
En France, la CNIL est l’autorité chargée de veiller à la conformité des traitements de données de santé, y compris ceux liés aux essais cliniques de dispositifs médicaux.
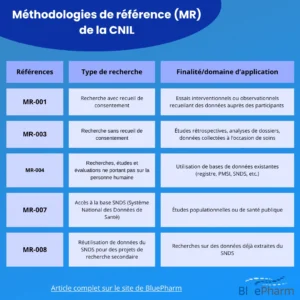
Elle a défini plusieurs méthodologies de référence (MR-001 à MR-006), qui encadrent la manière dont les données peuvent être collectées, conservées et sécurisées selon le type de recherche (interventionnelle, observationnelle, soins courants, etc.).
Tout essai clinique mené en France doit être conforme à l’une de ces méthodologies ou faire l’objet d’une demande d’autorisation spécifique.
CNIL – Référentiels de recherche en santé
Cas particulier : les dispositifs intégrant de l’intelligence artificielle
Lorsqu’un dispositif médical intègre un algorithme d’IA, la vigilance doit être encore renforcée.
Les modèles d’IA traitent souvent de grandes quantités de données de santé, parfois de manière continue ou adaptative.
Dans ces cas, la CNIL recommande :
- la réalisation d’une analyse d’impact approfondie,
- la documentation de la transparence et de l’explicabilité du modèle,
- et la mise en œuvre d’une supervision humaine garantissant que les décisions automatisées ne remplacent pas le jugement clinique.
Ces exigences anticipent celles du futur AI Act européen (Règlement UE 2024/1689), qui classera les dispositifs d’IA médicale et les dispositifs médicaux embarquant de l’IA parmi les systèmes « à haut risque» et dont l’application complète est prévue à partir d’août 2027.
CNIL – Intelligence artificielle et données personnelles
AI Act – Texte complet (EUR-Lex)
Anticiper la conformité dès la conception
Pour les fabricants et sponsors, anticiper la protection des données personnelles dans les essais cliniques dès la phase de conception permet de :
- garantir la conformité réglementaire,
- sécuriser le marquage CE,
- et renforcer la crédibilité des preuves cliniques auprès des autorités.
Cette démarche “privacy by design” devient un facteur de compétitivité : elle rassure les participants, les hôpitaux, et les comités d’éthique, tout en évitant des révisions tardives de protocoles.
Greenlight Guru – GDPR and clinical trials for medical devices
En conclusion
La protection des données personnelles dans les essais cliniques de dispositifs médicaux est aujourd’hui un enjeu de conformité aussi crucial que la performance technique ou la preuve clinique.
Entre les exigences du MDR, du RGPD, de la CNIL et bientôt de l’AI Act, les fabricants doivent penser la donnée comme un actif clinique et éthique à part entière.
Anticiper ces règles dès la conception, c’est garantir un développement sûr, conforme et durable — au service de la science, des patients et de la confiance.
🔗 Liens utiles
MedTech Europe – Privacy and Data Protection,